
Segurança
|
Limitar Logins no Alma por Intervalo de IPs
- Administrador Geral do Sistema
- Na página Configuração do Grupo de IP (Menu de Configuração > Geral > Segurança > Configuração do Grupo de IP), selecione Adicionar Grupo de IPs. O painel Adicionar Grupo de IPs será aberto.
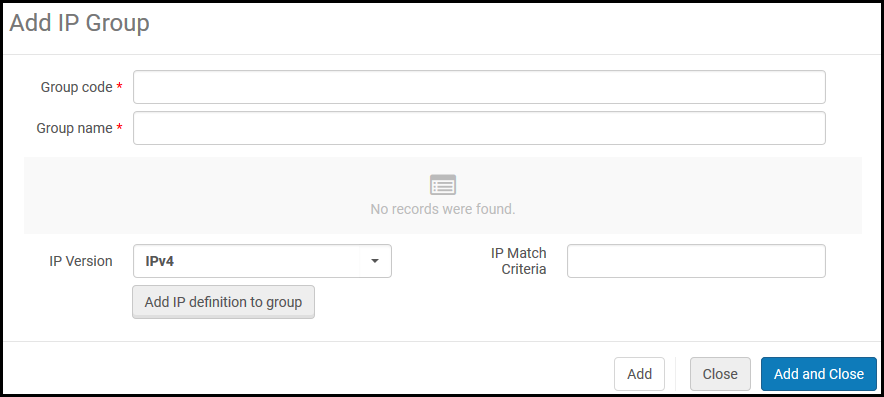 Adicionar Grupo de IPs
- Insira o seguinte:
- Código do Grupo - Um código para o grupo de IPs
- Nome do Grupo - Um nome para o grupo de IPs, que pode ser alterado posteriormente
- Versão de IP - IPv4 ou IPv6
- Critérios de Equivalência de IP - Um endereço de IP específico ou um intervalo de IPs (dois endereços de IP válidos separados por hífen)
- Selecione Adicionar Definição de IP ao Grupo. O intervalo será adicionado ao grupo e aparecerá na tabela.
- Você pode definir múltiplos intervalos de IPs para cada grupo. Repita as etapas 2 e 3 conforme necessário. Para remover um intervalo, selecione Excluir na lista de ações da linha.
- Ao terminar de adicionar intervalos de IPs, selecione Adicionar e Fechar. O grupo de IP será adicionado.Para editar o grupo, selecione Editar na lista de ações da linha. Para excluir o grupo, selecione Excluir na lista de ações da linha.
- Abra a página Configuração de Restrição de Login (Menu de Configuração > Geral > Segurança > Configuração de Restrição de Login). Observe que as restrições de login estão desabilitadas até que você as habilite nesta página.
 Configuração de Restrição de Login
- Para sobrescrever essas restrições para um usuário em particular, selecione Desabilitar todas restrições de login ao editar o usuário (veja Editar Usuários).
Marcar a caixa de seleção Aplicar restrições para todos os usuários cancela a sobrescrição no nível do usuário e também aplica as restrições de login para usuários com a função de Administrador Geral do Sistema. Observe que a configuração anterior não será removida e retornará quando a caixa de seleção for desmarcada. - Selecione o Grupo de IP com os endereços de IP aos quais você deseja permitir o login e clique em Adicionar. Você pode selecionar Adicionar todos grupos para adicionar todos os grupos de IP.Depois que um grupo de IP é selecionado, todos os outros endereços de IP são impedidos de fazer login.
- Selecione um gerente na caixa Gerente de restrições de IP (obrigatório). Este gerente recebe mensagens enviadas por usuários quando uma tentativa de login é feita a partir de um endereço de IP restrito.
- Selecione Habilitar restrições de login. Para salvar suas alterações sem habilitar ou desabilitar as restrições de login, selecione Salvar.
- Você deve selecionar Habilitar restrições de login para que as restrições de IPs entrem em vigor.
- Usuários com a função Administrador Geral do Sistema não tem restrições.
- Para desabilitar restrições de login posteriormente, selecione Desabilitar restrições de login.
Configuração de Cabeçalho CSP (Política de Segurança de Conteúdo)
Você pode habilitar e configurar diretivas de cabeçalho CSP para ajustar a política de segurança dos seus aplicativos web. Para acessar esta configuração, vá para Configuração > Geral > Configurações de Cabeçalho CSP.

O painel de pré-visualização na parte inferior exibe os cabeçalhos e é atualizado automaticamente quando as configurações são alteradas.
As quatro primeiras diretivas (frame-ancestors, object-src, worker-src, upgrade-insecure-requests) estão ativas por padrão e não podem ser desabilitadas. No entanto, você pode adicionar outros domínios à lista de permissões na coluna Lista de Permissões - Adicionados, colocando o cursor sobre a coluna para localizar o ícone de edição e, então, adicionando o domínio.
As últimas cinco diretivas (descritas abaixo) estão desativadas por padrão, mas, diferentemente das quatro primeiras, elas podem ser ativadas. Você pode adicionar outros domínios à lista de permissões na coluna Lista de Permissões - Adicionados.
-
form-action:
- Esta diretiva restringe os URLs que podem ser usados como destino para envios de formulários (
<form action="..." />). Ajuda a evitar que formulários sejam enviados para sites maliciosos.
- Esta diretiva restringe os URLs que podem ser usados como destino para envios de formulários (
-
base-uri:
- Esta diretiva restringe os URLs que podem ser usados no elemento (
<base>) de um documento. O elemento<base>especifica o URL base a ser usado para todos os URLs relacionados em um documento, portanto, controlar isso pode impedir que invasores alterem o URL base e redirecionem links para sites maliciosos.
- Esta diretiva restringe os URLs que podem ser usados no elemento (
-
script-src:
- Esta diretiva especifica fontes válidas para JavaScript. Ajuda a mitigar ataques XSS ao permitir que apenas scripts de fontes confiáveis sejam executados na página. Por exemplo, você pode especificar que os scripts devem ser carregados somente do seu próprio domínio ou de uma CDN confiável.
-
frame-src:
- Esta diretiva especifica fontes válidas para incorporar conteúdo usando
<frame>,<iframe>,<object>,<embed>e<applet>. Ajuda a controlar quais fontes podem ser incorporadas ao frame e, assim, evitar clickjacking e outros tipos de ataques baseados em frames.
- Esta diretiva especifica fontes válidas para incorporar conteúdo usando
-
connect-src:
- Esta diretiva restringe os URLs que o documento pode buscar usando mecanismos como
XMLHttpRequest,Fetch,WebSockete EventSource. Ajuda a controlar para onde os scripts podem enviar dados, reduzindo o risco de exfiltração de dados.
- Esta diretiva restringe os URLs que o documento pode buscar usando mecanismos como
-
style-src:
- A diretiva HTTP
Content-Security-Policy(CSP)style-srcespecifica fontes válidas para folhas de estilo.
- A diretiva HTTP
-
img-src:
- A diretiva HTTP
Content-Security-Policyimg-srcespecifica fontes válidas de imagens e favicons.
- A diretiva HTTP
-
font-src:
- A diretiva HTTP
Content-Security-Policy(CSP)font-srcespecifica fontes válidas para fontes de letras carregadas usando@font-face.
- A diretiva HTTP
-
child-src:
- A diretiva HTTP
Content-Security-Policy(CSP)child-srcdefine fontes válidas para web workers e contextos de navegação agrupados carregados usando elementos como<frame>e<iframe>. Para workers, solicitações não compatíveis são tratadas como erros fatais de rede pelo usuário.
- A diretiva HTTP
-
default-src:
- A diretiva HTTP
Content-Security-Policy(CSP)default-srcserve como um fallback para as outras instruções de busca CSP. Para cada diretiva ausente, o agente usuário procura a diretivadefault-srce usa este valor para ela.
- A diretiva HTTP
Lista de Redirecionamento Autorizado de Login
Para evitar possíveis problemas de segurança (vulnerabilidade de redirecionamento aberto), você pode criar uma lista de sites confiáveis.
-
Certifique-se de que o parâmetro limit_login_redirects (Configuração > Geral > Outras Configurações) esteja definido como true.
-
Navegue para Configuração > Geral > Lista de Redirecionamento Autorizado.
-
Adicione uma nova linha para cada domínio confiável. O código é apenas descritivo e não é usado pelo Alma.
Domínios que pertencem à Ex Libris (*.exlibrisgroup.com) não precisam ser colocados na lista.

Prevenção de Clickjacking
- Administrador Geral do Sistema
Clickjacking é um ataque que engana os usuários mostrando-lhes uma página inócua que inclui controles reais de páginas sensíveis. Esses controles são disfarçados pelo uso de frames que mascaram toda a página, exceto o controle, e o usuário não consegue identificar que está clicando em uma função sensível de outro site. Isso pode fazer com que os usuários façam download de malware, forneçam credenciais ou informações sensíveis, transfiram dinheiro ou comprem produtos on-line involuntariamente.
Para evitar o clickjacking em seus produtos, a Ex Libris adotou uma técnica de mitigação baseada em políticas. Agora as instituições podem instruir o navegador sobre as ações apropriadas a serem executadas se o site estiver incluído em um iframe.
A modificação desta página pode interromper as integrações da interface com outros produtos. Em caso de dúvidas sobre como utilizar esta página, consulte o Suporte ao Cliente da Ex Libris.
- Abra a tabela Opções para Incorporar iFrame (Configuração > Geral > Segurança > Opções para Incorporar iFrame).
- Selecione Personalizar nas ações da linha do produto e do componente desejados.
-
Os sistemas de Gerenciamento do Alma e do Esploro não podem utilizar frame. Esta configuração não pode ser editada.
-
A incorporação de IFrame não é suportada se você estiver usando um IDP do Azure.
-
- Na coluna Ação, selecione a ação apropriada a ser executada se o seu site estiver incluído em um iFrame:
- Permitir todos (opção padrão) - Permite que todas as páginas carreguem esta página dentro de um iFrame.
- Permitir protegidos - Somente páginas confiáveis têm permissão para carregar esta página dentro de um iFrame. Se você selecionou esta opção, na coluna Domínios Seguros, indique os URLs confiáveis (não há limite para o número de URLs que você pode especificar, liste múltiplos URLs com um espaço em branco entre eles).
- Bloquear todos - Nega todas as tentativas de alterar a página.
- Selecione Salvar.